
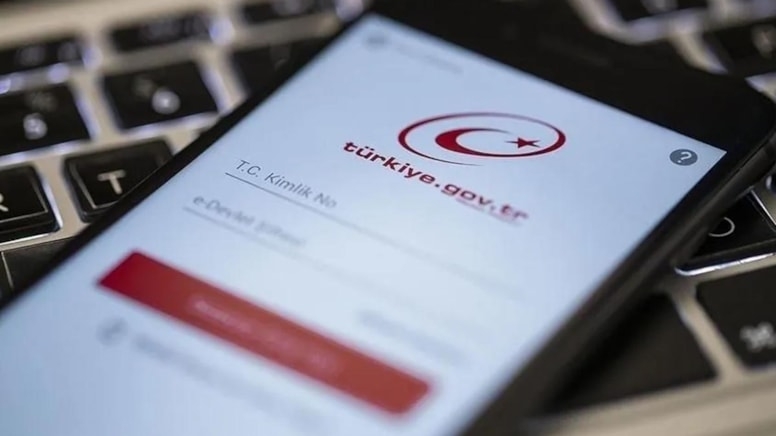
Dünya genelinde internet siteleri ve kurumsal sistemlerde yaygın olarak kullanılan PHP yazılım altyapısında “PHP2Shell” olarak adlandırılan iki kritik güvenlik açığının tespit edilmesi siber güvenlik camiasında geniş yankı uyandırdı. Sözcü’nün aktardığı bilgilere göre; Türkiye Cumhuriyeti Siber Güvenlik Başkanlığı, 69 milyondan fazla kullanıcısı bulunan e-Devlet Kapısı üzerinde yapılan detaylı teknik incelemelerde hizmet sürekliliğini veya güvenliğini olumsuz etkileyen hiçbir zafiyet tespit edilmediğini duyurdu.
Güvenlik Zafiyetinin Detayları ve Alınan Tedbirler
Küresel ölçekte alarm verilmesine neden olan “PHP2Shell” zafiyeti ve Türkiye’deki kamu kurumlarında yürütülen güvenlik çalışmaları hakkında öne çıkan başlıklar şu şekilde sıralanıyor:
-
Yetkisiz Erişim Riski: Taranan PHP altyapılarındaki iki kritik açık, belirli koşullarda kötü niyetli kişilerin kullanıcı adı veya şifreye ihtiyaç duymadan savunmasız sistemlere sızmasına olanak tanıyor.
-
Ulusal Taramalar ve Güncelleme Çağrısı: Siber Güvenlik Başkanlığı, olası risklere karşı ulusal ölçekte güvenlik taramaları ve teknik takip başlattı. Tüm kamu ve özel kurum/kuruluşlara PHP altyapılarını acilen kontrol etmeleri ve en güncel sürümlere geçmeleri yönünde resmi uyarı yapıldı.
-
e-Devlet Hizmetleri Kesintisiz Devam Ediyor: Yapılan taramalarda e-Devlet Kapısı’nda herhangi bir güvenlik sorunu tespit edilmediği, vatandaşların kamu hizmetlerinden güvenli ve kesintisiz şekilde yararlanmaya devam ettiği açıklandı.
-
Çok Katmanlı Güvenlik Mimarisi: e-Devlet’in vatandaş verilerini tek bir merkezde depolamak yerine ilgili kamu kurumlarıyla güvenli veri kanalları üzerinden iletişim kurduğu ve sistemlerin Siber Olaylara Müdahale ekipleri (USOM/SOM) tarafından 7/24 esasıyla izlendiği vurgulandı.